入侵账户、假货盘钓鱼、AI假驾照、伪造追踪坐标——自6月以来超1亿美元数据中心货运物资被盗,AI供应链安全敲响警钟。
当人工智能产业以万亿美元规模扩建数据中心时,一条鲜为人知的“暗线”正在美国公路上蔓延。据美国全国广播公司(NBC News)调查、Ars Technica 10月26日报道,自2026年6月以来,窃贼已掠走超过1亿美元的数据中心货运物资:他们入侵货运经纪人账户、在货运信息平台发布假货盘、以恶意软件接管承运商投标、用AI伪造驾照安排同伙提货,甚至在最大的劫案中伪造追踪坐标规避监控。调查人员警告,这标志着公路货物盗窃正从机会型犯罪转向有组织的数字化攻击,AI数据中心的供应链安全正面临系统性考验。
事件全景:半年超1亿美元数据中心货物遭劫
NBC News采访多位行业领袖、顾问及协助执法部门的调查人员后统计,自2026年6月以来,窃贼“已掠走超过1亿美元的数据中心货运物资”。这一口径与物流行业媒体FreightWaves的统计相互印证:FreightWaves 2026年8月14日报道,货物安全专家、TAPA美洲区主席斯科特·科内尔确认,自6月3日以来已知报案的盗窃金额达1.106亿美元。两个口径的统计时点与统计方式存在差异:NBC口径为估算总额,Cornell口径为已知报案金额的累计。
案件地理分布广泛。据Ars Technica转述,自2025年以来,加利福尼亚、得克萨斯、犹他等州已发生接近24起(nearly two dozen)高端科技货物盗窃事件;随着AI企业持续向数据中心基础设施投入数十亿美元,行业普遍预计此类犯罪还将增长。
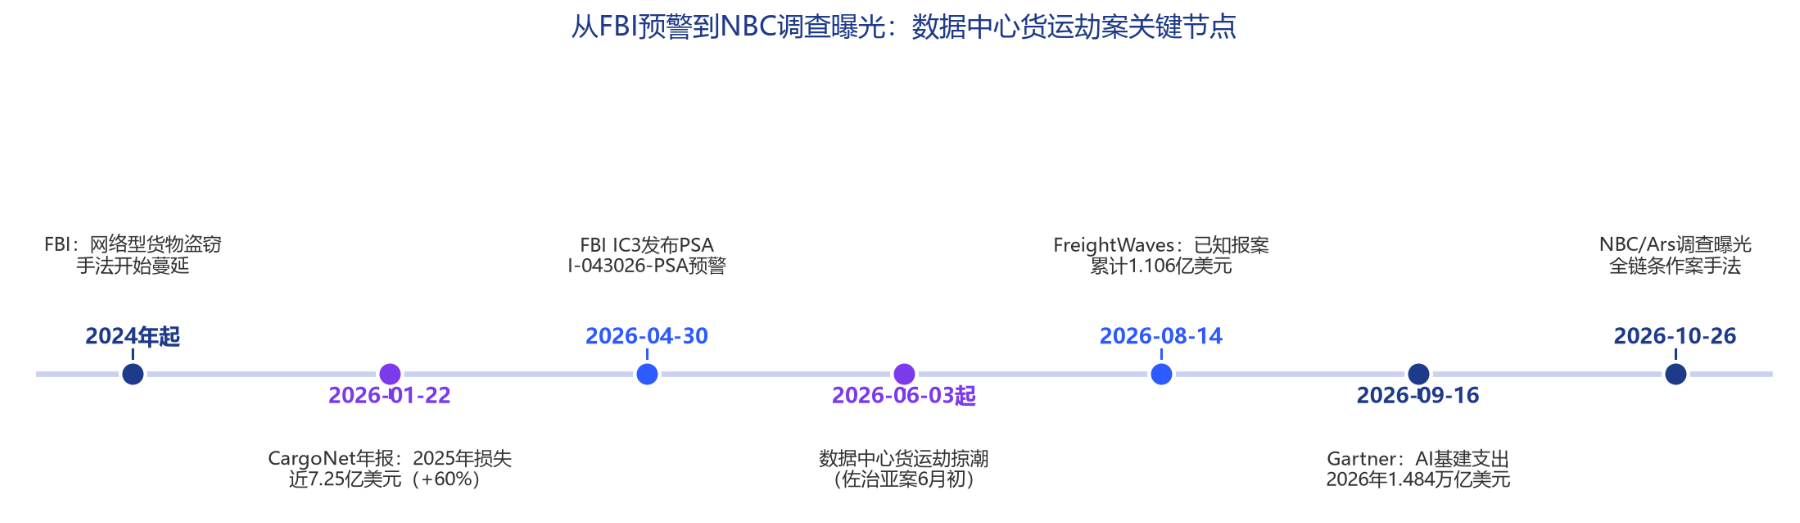
图1 事件时间线:从FBI预警到NBC调查曝光(2024年—2026年10月)
被盗物资的构成显示出明确的目标指向性:服务器、光纤光缆、计算机内存芯片、铜线和比特币矿机是被反复针对的品类。部分挂车整载均为数据中心设备——伊利诺伊州库克县警方查获的两辆被盗挂车装载约30万美元铜线盘和约100万美元“定制数据中心模块化电源设备”;另一些案件中,数据中心设备则与尼古丁袋、电视机、鞋类、打印机、护肤品等杂物混装——洛杉矶县警长部门(LASD)经手的一起案件中,发往Deepcool AI的数据中心冷却设备正是在这样的混装货中被人发现。专家担忧,盗窃的影响不会止于AI产业,而会外溢至更广泛的经济环节。
洛杉矶县警长部门警长大卫·潘托哈告诉NBC News,“大多数(案件)都是这么干的”——窃贼入侵电子邮箱寻找高价值货盘、误导运输路径、干扰GPS追踪、用AI生成假驾照让同伙受雇为司机。这与过去公路盗窃以机会型作案为主的形态相比,是一次根本性的转变。
手法解剖:从入侵账户到接管货盘的数字化劫案链条
将多起案件还原后可以看到一条高度模板化的作案链条。第一步,窃贼入侵货运经纪人(freight broker)在货运信息平台(load board)上的账户,发布假货盘引诱真实承运商投标;第二步,向所有应标的卡车公司发送恶意链接——一旦点击,恶意软件即被植入,窃贼随之接管该公司账户,并开始以受害者身份对真实货盘投标;第三步,货物被安排交由“配合的司机”提走转卖。提货人有时是完全不知情的真实司机,有时则是凭AI生成的伪造驾照通过受雇审查的同伙。
这条链条并非孤立的犯罪创意,而是已获执法机构层面印证的系统性威胁。美国联邦调查局互联网犯罪投诉中心(IC3)于2026年4月30日发布公共安全公告(编号I-043026-PSA),警告“网络型战略货物盗窃”激增:至少自2024年起,网络威胁行为者通过仿冒邮件、假URL和被入侵的承运商账户渗透货运经纪与承运商系统,在货盘平台上发布假货盘——有时数以万计——再以被入侵承运商的身份对真实货盘投标、实施双重转包,配合被篡改的提单与变更后的收货地,把货物导向窃贼控制的方向;部分团伙甚至会更改合法承运商在美国联邦机动车安全管理局(FMCSA)登记的联系方式与保险信息,以获取原本不具备的装载资格。
换言之,犯罪分子无需攻破任何一座数据中心的网络防线——他们攻击的,是负责把硬件送进数据中心的运输体系本身。货物在物理上被封锁得再严密,也可能因为一个被接管的账户、一纸被篡改的提单而在光天化日之下被“合法”提走。
大案复盘:撞击护送与被伪造的坐标
在NBC News梳理的最大两起案件中,货物至今下落不明,且都出现了针对护送车辆的暴力对抗。第一起发生在6月初:一辆挂车装载“数百磅”计算机服务器设备、估值约1300万美元,目的地是佐治亚州费耶特维尔——那里拥有全美最大的数据中心开发区之一。两名受雇护送的休班警员被一辆无标识轿车撞逼停车,挂车则扬长而去。私家侦探赫拉尔多·帕丘卡(前LASD警员)对NBC News表示:“那场事故不是事故。坏家伙们要这批货,所以他们故意干掉了护送。”据转述,挂车数日后的确在停车场被找到——但1300万美元的货物已消失。
第二起是从加利福尼亚州发往得克萨斯州的货盘,装载估值约1000万美元的服务器机架组件。护送车辆被一辆SUV撞击后,挂车同样加速逃离。更令人不安的细节在于:该批货物原本由一款追踪应用实时监控位置——“追踪坐标显然已被伪造”。
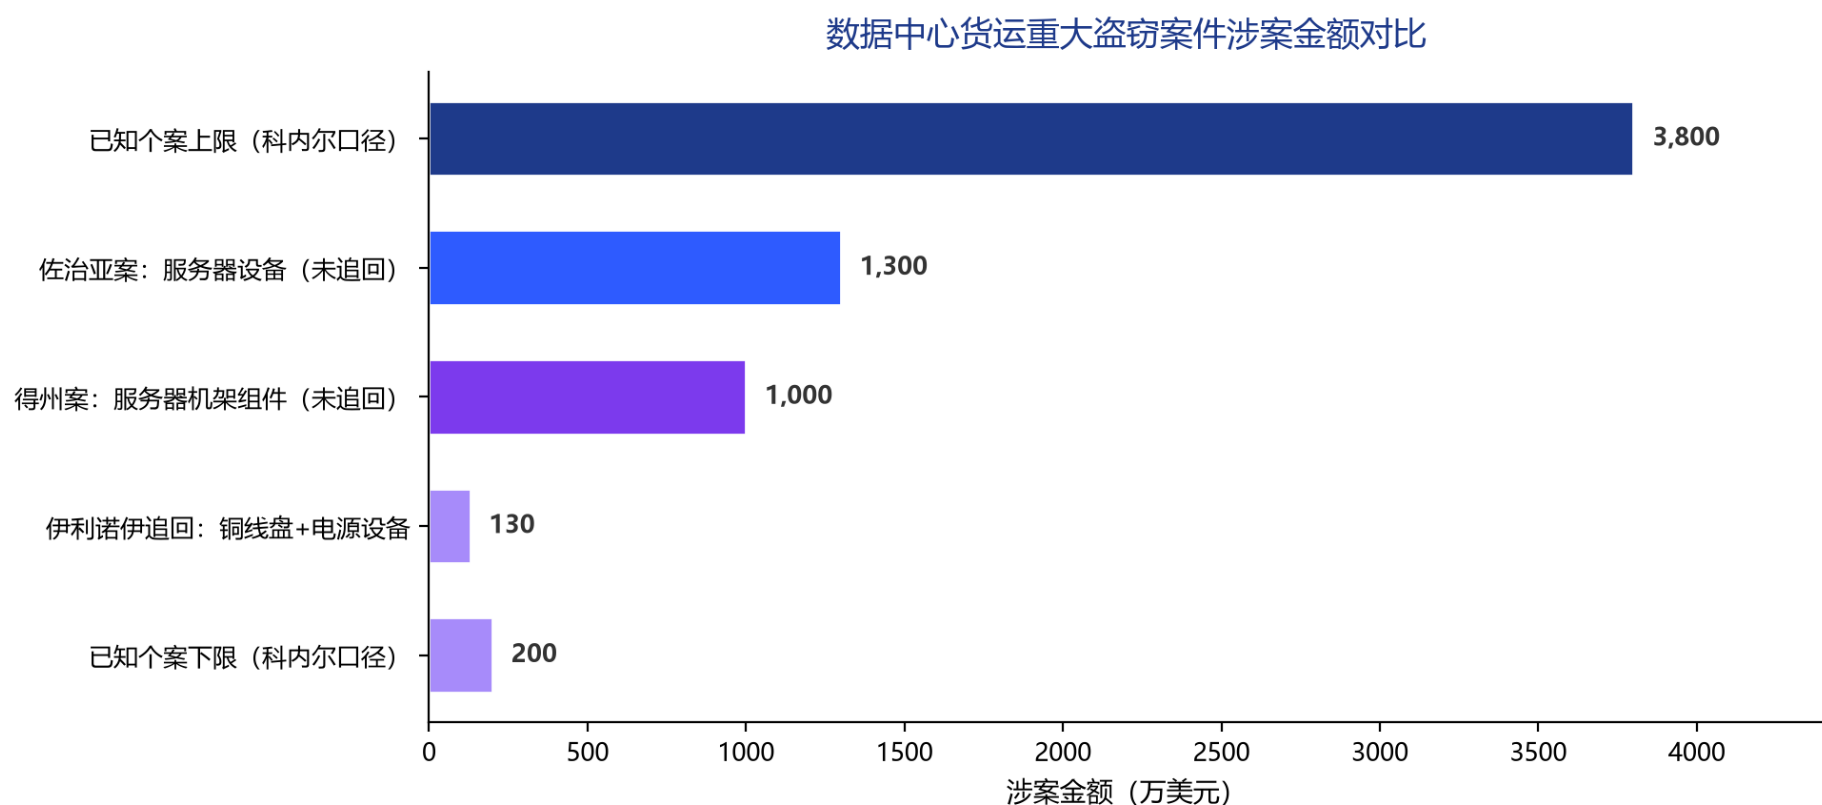
图2 数据中心货运重大盗窃案件涉案金额对比(万美元)
需要说明的是,“伪造GPS”在公开信息中的技术机制尚未经法证分析确认:欺骗卫星导航信号与篡改追踪应用内的位置数据,都会产生误导性的位置信息,但技术路径完全不同(Tech Signal Brief对此作了口径校准)。本稿按“追踪坐标被伪造”的事实层面表述,不对具体机制作超出信源的推断。
货运安全专家科内尔——他同时担任供应链安全标准组织TAPA美洲区主席、拥有30余年货物盗窃调查经验——在FreightWaves的Fraud Watch节目中指出,两起劫案的成功均与承运商核验失败直接相关:“只有司机没有被充分审查,这套打法才玩得转”——合法司机遭遇撞击后会停车报警或驶向安全位置,而“内应”司机则会借机继续行驶。他同时提醒,两起撞击事件尚不构成全国性趋势,不应过度外推。
销赃路径:不进电商平台的高科技“金条”流向何处
“这就像偷纯金条,”Verisk CargoNet运营副总裁刘易斯对NBC News说,“偷这个比抢银行容易得多。”与普通货物盗窃不同,数据中心设备很少出现在公开的线上交易平台:据转述,赃物往往被拆解成零件,在灰市上出售给希望压低采购成本、不问来路的公司;更多时候,海外买家在盗窃发生之前就已经敲定——尤其是在获得美国高端技术受限的地区。
科内尔对FreightWaves给出的估计是:如今美国每10车被盗货物中约有6至7车离境。他描述的国际犯罪集团已经“自建了一套经济体系”——拥有交叉坞(cross-dock)、停车场转运点和被篡改的纸质提单,“他们有客户、有客户群,按订单行窃”。被盗电视机换个标签就成了“普通电子产品”,一纸改写品类的提单足以让封箱挂车免于开箱查验。这种“自带分销网络”的销赃速度,让调查人员可用的追索窗口越来越短。
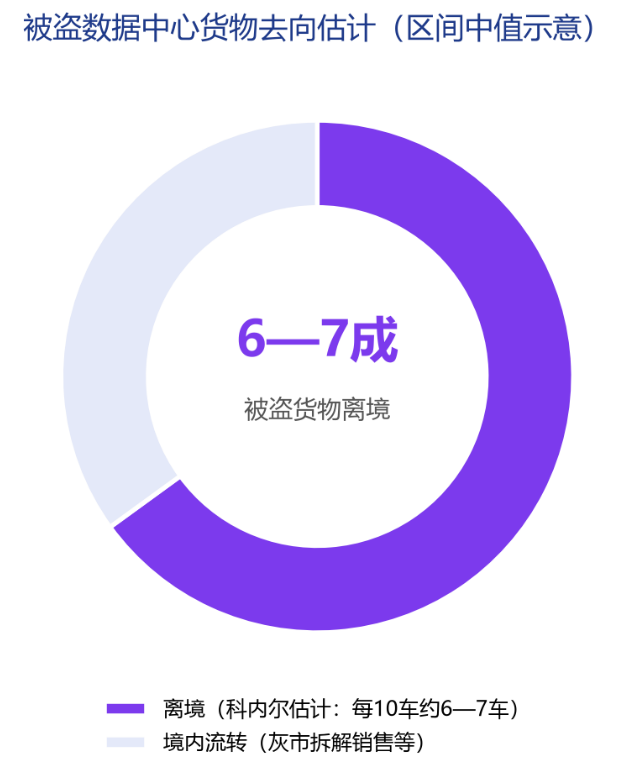
图3 被盗数据中心货物去向估计:约6—7成离境(科内尔估计,环形图取区间中值示意)
灰市对高端AI硬件的胃口有据可查。中国台湾基隆地方检察署2026年7月28日披露,英伟达一名资深业务发展经理及另外8人被起诉,涉嫌伪造文件、背信并协助违规转运搭载B300芯片的高端AI服务器。黑市与灰市对受限高端算力设备的旺盛需求,构成了公路劫案“订单式盗窃”的需求侧背景。
CargoNet的年度分析为“目标转移”提供了数据注脚:其2026年1月22日发布的2025年度统计显示,金属盗窃上升77%(铜制品需求是主要驱动),而“企业级计算机硬件与加密货币矿机”已跻身有组织犯罪集团的头号目标序列;CargoNet同时预计,2026年RAM内存条、存储盘与企业级计算设备将持续被针对,“以欺骗手段实施盗窃”的团伙将更多转向误导交给合法承运商的在途货物。
背景透视:AI基建狂潮下的移动高价值资产
劫案激增的底层逻辑,是AI基础设施建设正在把“价值连城的资产”推上普通公路。Gartner 2026年9月16日发布的预测显示,2026年全球AI支出将达2.7万亿美元、同比增长49.5%,其中AI基础设施支出2026年为1.484万亿美元、2027年预计达1.978万亿美元;Gartner杰出副总裁分析师约翰-大卫·洛夫洛克直言:“AI数据中心容量建设是人类迄今承担的最大基础设施项目。”10月14日Gartner进一步提示,到2030年底,超过3.5万亿美元的AI基础设施支出可能面临减值风险——在这样的资产规模面前,物流环节的安全冗余却仍停留在传统货运的配置水平。
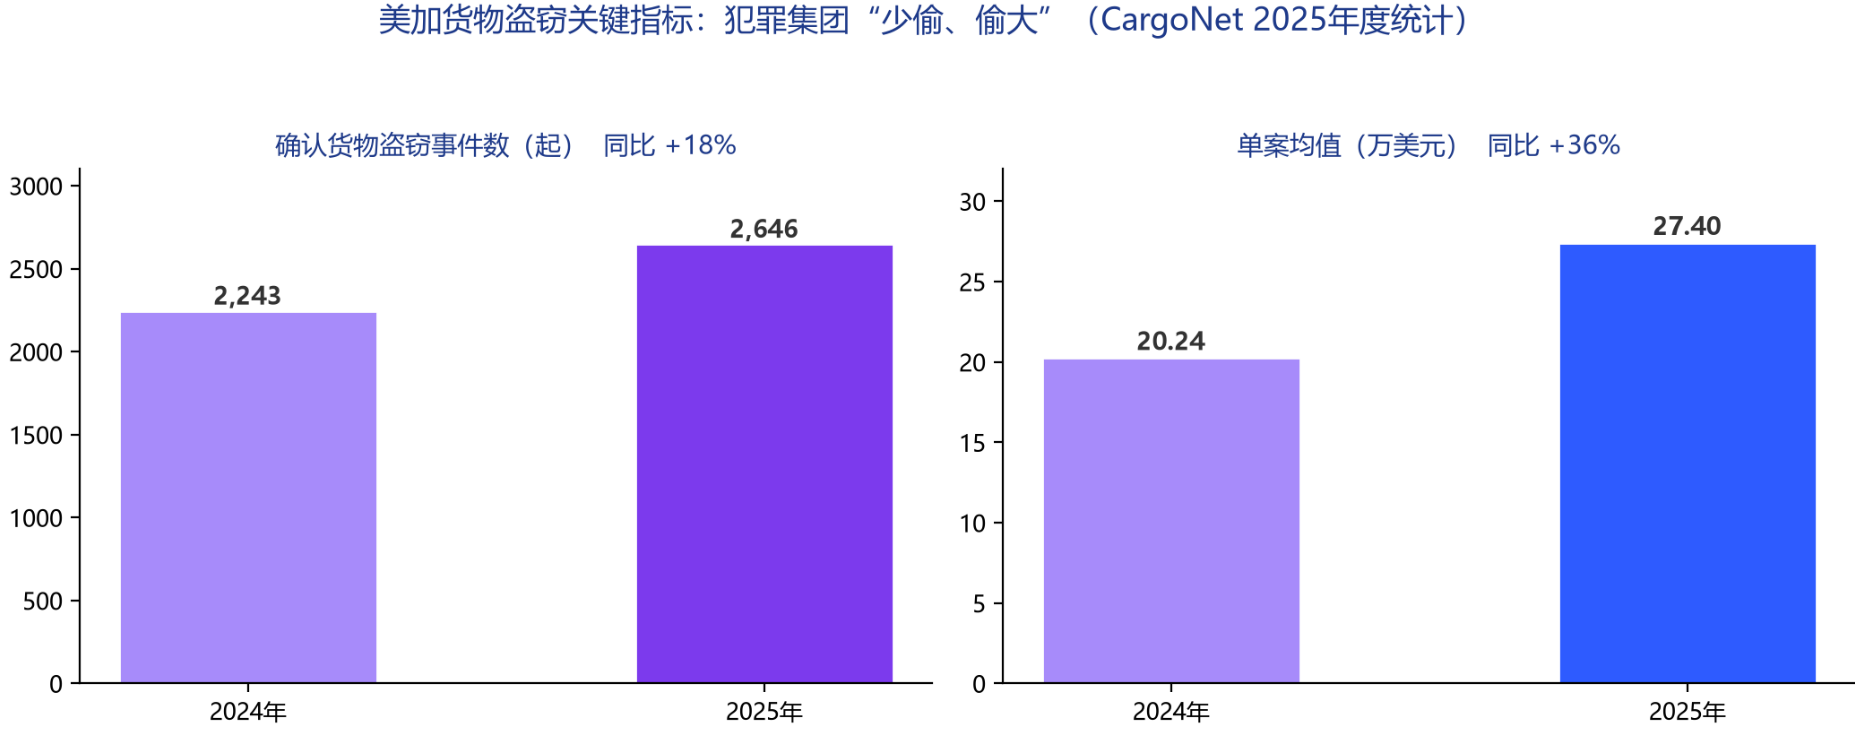
图4 美加货物盗窃关键指标:2024年 vs 2025年
供应端的紧张进一步抬升了“在途资产”的单车价值。英伟达需求接近翻番而当前供应仅能满足约七成;戴尔首席执行官则就AI服务器内存短缺发出警告,称950亿美元积压订单面临供应挑战。显卡、内存、存储盘越稀缺越昂贵,一车货物的价值密度就越高——CargoNet数据显示,2025年美加货物盗窃单案均值已升至27.399万美元、同比上涨36%,而确认盗窃事件上升18%(从2243起增至2646起)、供应链犯罪事件总数(3594起)却基本持平:犯罪集团正在“少偷、偷大”。
这种选择性也体现在地理分布上:加州仍以1218起案件居各州之首,但活动正从洛杉矶县(下降11%)向克恩县(上升82%)、圣华金县(上升44%)等区域外溢,新泽西、印第安纳、宾夕法尼亚分别上升50%、30%、24%(CargoNet 2025年度统计)。全行业2025年估计损失近7.25亿美元、较2024年增长60%——数据中心货运劫案正是这一趋势最尖锐的尖峰。
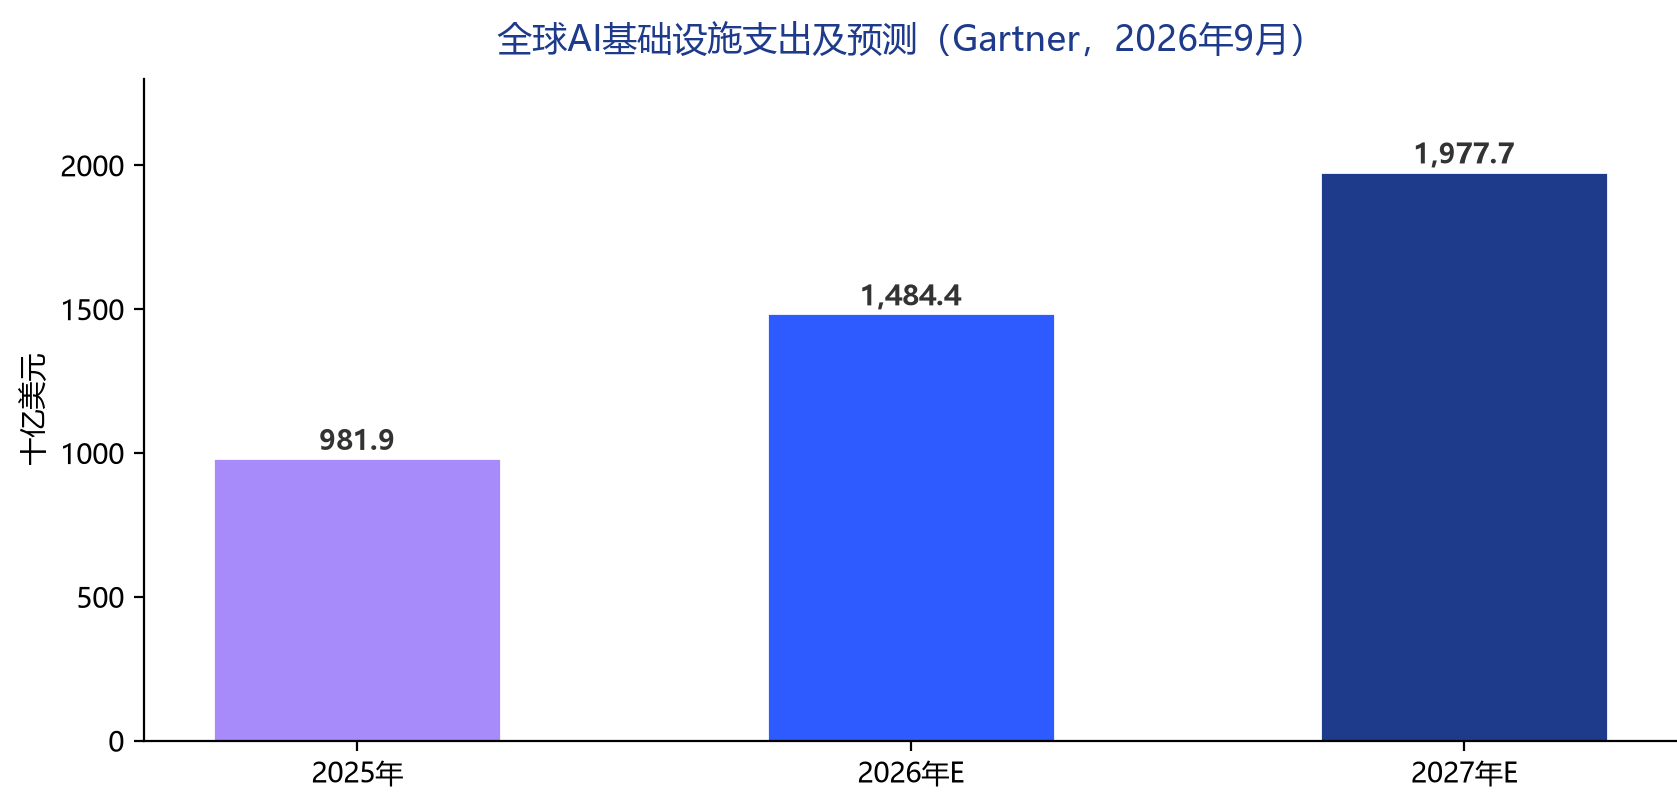
图5 全球AI基础设施支出及预测(十亿美元)
影响研判与应对:供应链安全的重构时刻
应对措施正在多个层面展开,但格局仍显被动。联邦层面,立法者正讨论强化对国际盗窃网络的打击;州层面,受影响严重的州已成立专项工作组追踪被盗货物(Ars Technica转述)。行业层面,安保护送市场仍在扩张——南加州安保公司Solutions Group International首席执行官迈克·达菲表示,公司每月护送数百车次货物,其中大量与数据中心相关;但两起劫案证明,护送机制本身已遭遇正面暴力对抗。
行业共识正在向“装货之前”收缩防线。科内尔给出的方案是:以安全数字提单替代可被篡改的纸质提单,并在放货前完成承运商身份、司机指派、车船标识、经营历史的全链路核验——“关键全在时间:你能多快响应?”FBI则在PSA中建议企业对装运请求与提货实施多渠道独立验证、警惕仿冒域名与短链、审计邮箱转发规则,并强调“熟悉的名称或邮箱地址本身不能证明真实性”。
更深层的影响在于资产定价与风险转移。2026年数据中心保险市场规模或达100亿美元,财产险公司正艰难应对AI及数据中心带来的新型风险;当Gartner预警逾3.5万亿美元AI基础设施支出面临减值风险时,“货物在途安全”正在从操作层的物流议题,上升为影响投资回报测算的结构性变量。
综合研判,这轮劫案的警示超出了案件本身:AI产业的竞争焦点正从“算力建设”延伸至“算力交付”。当单笔货运价值堪比一家小型公司全年营收,承运商核验、数字单证、在途追踪与执法协同构成的“最后一公里”防线,将决定万亿美元基建投入能否安全落地。对供应链各方而言,防御的重心不再是加锁的铁箱,而是身份、单证与数据构成的信任链条——这正是本轮“数字劫道”真正击中的软肋。