一场没有人工核查的数据接力,把治理漏洞摆上台面
11月4日,MIT Technology Review Insights(麻省理工科技评论洞察,该刊的定制内容部门)发布题为《用数据血缘保障智能体企业安全》(Securing the Agentic Enterprise With Data Lineage)的报告,提出数据血缘正在取代传统的安全边界,成为智能体时代企业安全治理的底座。该报告由网络安全厂商Cyberhaven参与制作,其核心判断是:AI安全不是一个工具问题,而是一个数据可见性问题。
报告以一个典型场景开场:一名销售代表向AI智能体询问客户报价,智能体随即从受限定价系统、内部通讯与历史报价存档等多个来源抓取数据;由于输出结果“看起来准确”,第二个智能体直接使用这些数据为销售代表起草报价方案,两次交接均无人工核查。当企业发现方案中混入未经批准的机密与敏感信息时,已经无人能够说清问题数据从何处进入工作流、又如何跨系统、跨文件、跨智能体扩散。
值得注意的是,这一场景并非单纯的技术推演。随着智能体进入企业日常流程,企业需要管理的不再是静态文件,而是持续被摄取、复制、摘要、转换、复用与再分发的“移动数据”。数据一旦动起来,围绕应用、系统、网络或终端构建的传统安全方案便不再足够。报告同时将“治理、问责与信任”的落点指向美国国家标准与技术研究院(NIST)的AI风险管理框架,认为规模化保障智能体安全的前提,是理解数据如何流动。
AI安全不是工具问题,而是数据可见性问题
上述判断与国内知识库研究素材高度呼应。《人工智能安全治理白皮书(2026)》指出,AI数据基础设施为训练、微调、推理和知识增强提供数据支撑,其安全治理重点是保障数据的合规性、机密性、完整性、可用性和可追溯性;其中推理数据防护的重点,正是减少实时输入、上下文和输出在调用链路中的泄露与滥用。
《AI原生数据平台研究报告(2026)》则给出工程侧样本:以统一资产目录将数据表、特征、向量、模型等全类型资产纳入管控,统一配置字段标准、访问权限、数据血缘与合规审计规则,实现数据全生命周期可追溯;同时部署AI网关作为智能体访问数据、调用工具、调用模型的必经关卡,实时校验“智能体—工具—数据”三元组的访问权限。
换言之,智能体企业的安全重心,正在从“守住系统”转向“看清数据怎么流”。谁能先补上数据可见性这块短板,谁就能在智能体落地竞赛中少踩一道红线。
传统防线失效:DLP建立在“数据由人移动”的假设之上
防线失守的逻辑并不复杂。Nightfall AI在《2026年AI智能体数据安全态势报告》中称,二十年来,数据防泄露(DLP)都建立在“数据是由人移动的”这一假设上,传统安全工具的核心也是监控“人的动作”;而拥有权限的智能体能自主调用工具,并以机器速度在系统间移动数据,传统工具对此存在盲区——看不到上传与粘贴,但数据已经被移动了。
真实攻击事件印证了这一判断。2025年6月,微软365 Copilot被发现存在名为EchoLeak的零点击提示注入漏洞(编号CVE-2025-32711),攻击者只需发送一封藏有隐藏指令的邮件,即可让AI在自动摘要时将企业数据悄然外泄;同年9月,Anthropic披露首例几乎全自主的AI驱动网络攻击,攻击者谎称正在进行授权测试便骗过安全护栏,使智能体自主完成约80%至90%的攻击动作。华为《2026 AIFW技术白皮书》进一步提示了更隐蔽的通道:攻击者在智能体自主检索的网页、邮件或非结构化文档中植入恶意提示词,智能体解析该数据流时即被“劫持”,可利用其已被授予的内部权限横向移动、越权访问,沦为驻留企业内部的自动化特权“内鬼”。
不过需注意,自动化并不天然等于安全。有数据显示,如果将安全防护完全交由AI自主判断,高危漏洞的漏判率会高达82.4%——这也是“速度必须建立在控制能力之上”成为业界共识的原因。
【图表:智能体数据安全治理关键数据点】
数据血缘的路线图:一是溯源,二是定位,三是补短板
如何把可见性转化为管控力?报告给出的路径是一个“血缘优先”的五领域路线图,包括厘清智能体为何让数据可见性变成信任问题、以来源与上下文确保AI输出可信、将可见性转化为基于风险的管控等方向,完整框架需获取报告原文。
拆解其治理逻辑,可以归纳为三点。一是溯源:记录数据从采集、处理、数据集发布到模型训练的完整血缘,实现数据模型双向追溯;行业研究建议引入数据水印、标识符与血缘追踪机制,实现全链路可视化,支持合规审计、责任界定与风险溯源。二是定位:人工智能生成的数据血缘关系图谱能够快速定位数据来源和流向,支持合规审计和风险评估——河南移动通过AI技术将元数据人工标注日均处理量从50张表提升至数百张表,数据错误率从2%降至更低水平。三是补短板:向量化存储的动态特性对传统血缘追踪构成挑战,基于图数据库的血缘追踪技术正逐渐成为主流,通过将向量数据的操作和变更记录为节点与边,构建完整血缘图谱,实现对高维数据的可视化和可审计。
对照报告开篇的销售报价场景,血缘的意义正在于此:当敏感信息出现在最终方案里时,系统能够回答它从哪个受限系统来、经过哪些智能体、被如何改写,而不是让安全团队面对一片空白。
中国方案同步跟进:从“外挂式安全”走向“内生安全”
中国市场的实践与这一方向高度一致。学者姜奇平在受访时提出,数据安全体系要发生根本性转变,从过去的外挂式安全转变为内生安全技术体系,并特别强调“要加强数据血缘技术和标准的研究与合理开发”,推进负责任、可信任的数据治理体系。
产业侧的动作更为直接。华为《智能世界2035:从愿景到行动》报告警示,AI智能体作为企业新型数字员工,存在自主执行高危删除、越权访问、敏感数据泄露等风险,企业需通过行为基线建模与实时阻断实现“防滥用”,对高危操作实现99%以上的识别率,并在分钟内主动拦截。启明星辰在2026年半年报中披露,其AI融合数据全生命周期安全治理体系已覆盖AI智能分类、数据资产智能测绘、数据脱敏、水印溯源、近源管理五大核心产品能力,实现敏感数据流转链路可视可溯。国投智能(美亚柏科)在新一代数据操作系统架构中将权限管控前置至数据接入环节,权限标签随数据血缘同步向下游流转,即便数据经过多轮加工处理,原始权限约束持续生效;其AI安全维度还设置入口层、数据层、工具层、执行层四道安全闸门,所有AI操作均需完成权限校验并全流程留痕、可追溯审计。安恒信息发布恒脑4.0,通过数据分类分级、API安全、终端数据防泄漏智能体协同,实现数据流动全程管控。
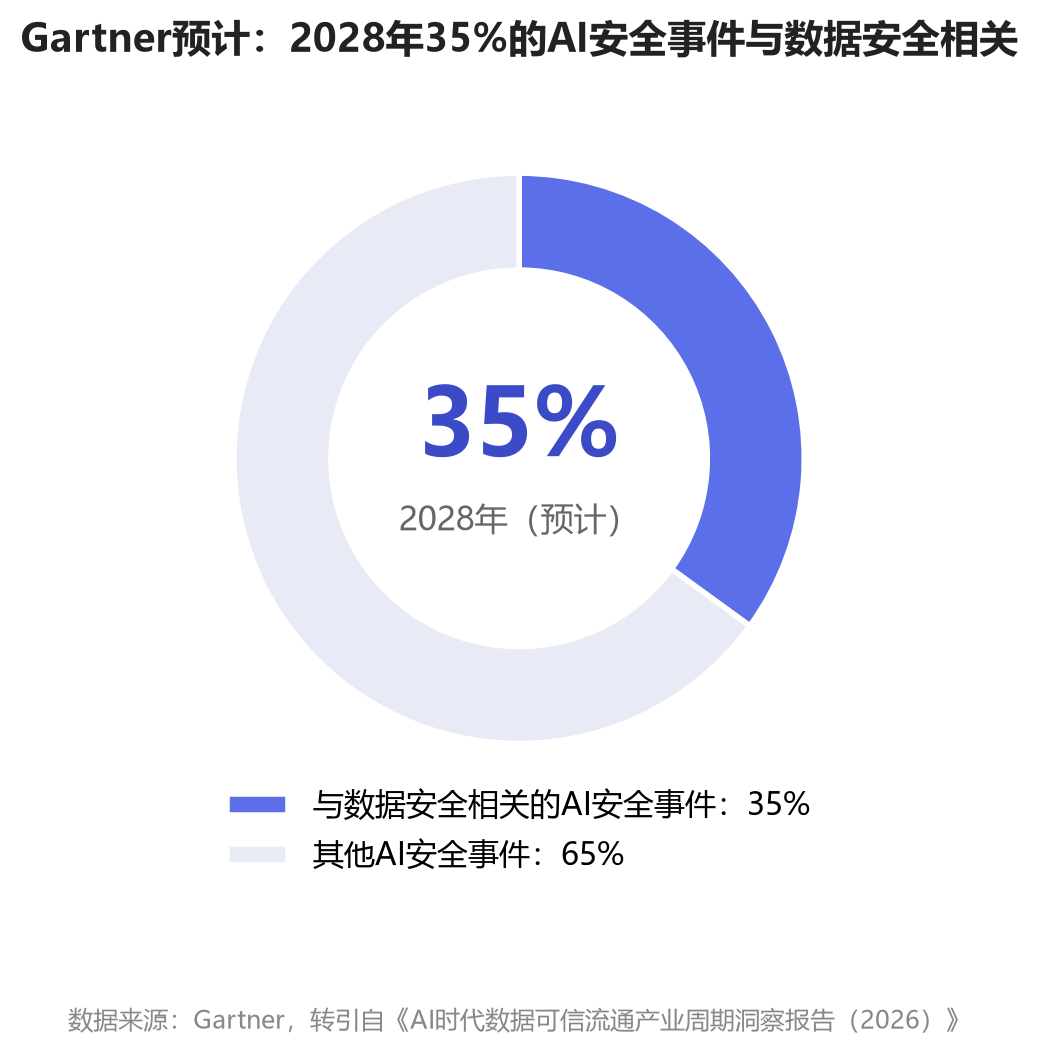
【图表:AI安全事件中数据安全相关占比】
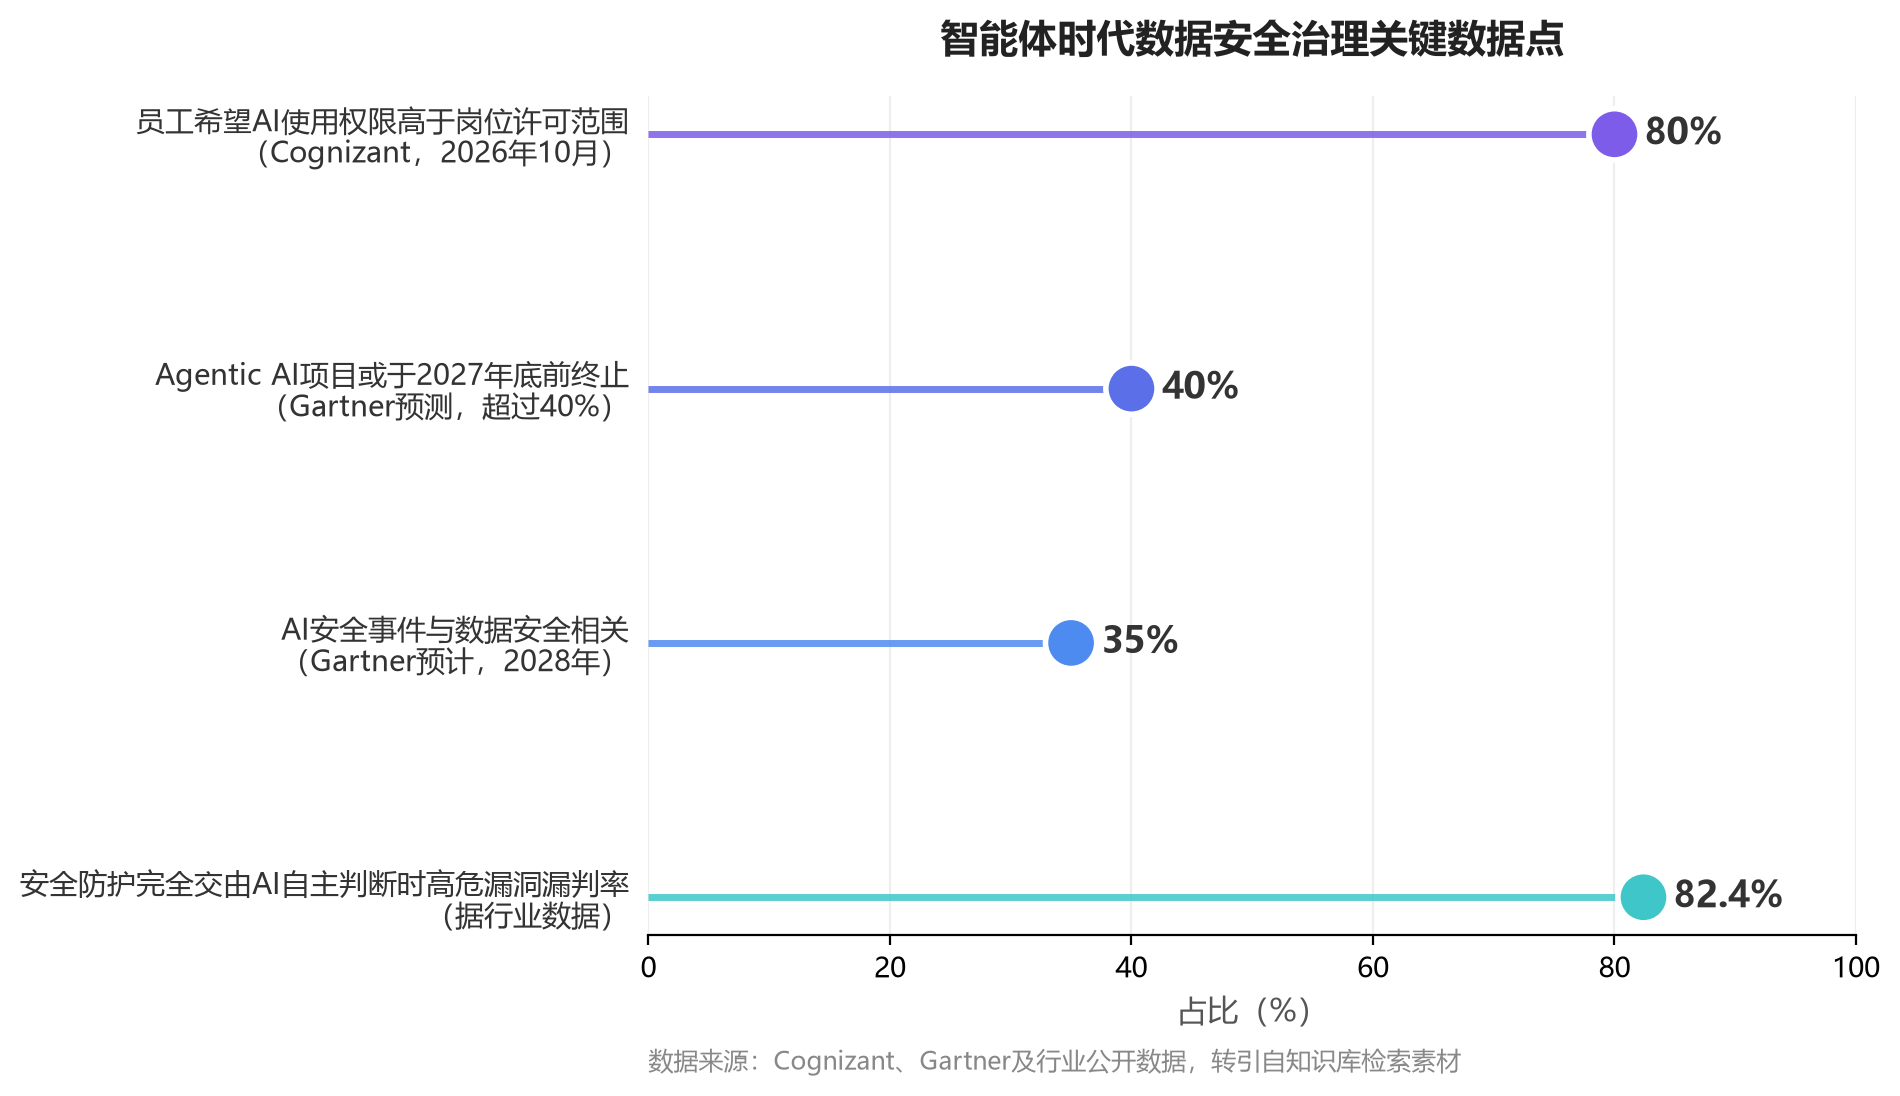
风险与挑战同样清晰。据Cognizant发布的职场调研,80%的员工希望AI使用权限高于当前岗位许可范围;Gartner预测,到2027年底,超过40%的Agentic AI项目会因成本高企、价值不清晰或者风险难以管控而终止;另一项Gartner预计则显示,2028年将达35%的AI安全事件与数据安全相关。这意味着,数据血缘不是给智能体踩刹车,而是企业敢于把智能体放进业务流程的准入条件——CrowdStrike在其Agentic SOC实践中直言,企业至少要能回答:智能体能访问哪些数据?能调用哪些工具?什么操作必须审批?出错时能否追溯决策过程?速度必须建立在控制能力之上。
结语:考题从“守边界”变成“看清流向”
归结起来,智能体企业安全的考题已经变了:过去守的是静态文件的边界,现在要看清移动数据的去向。数据血缘能否从治理工具升级为智能体时代的“安全底座”,仍有待规模化落地检验;但可以确定的是,在缺乏人工核查的自动交接链条上,任何无法追溯的数据流转,都是留给下一次泄露事件的入口。